内容目录:
· Galxe 事件与此前 Balancer 遭前端攻击或为同一人所为
· 底层语言和前端均遭攻击,黑客攻击手段日渐多样化?
Galxe 事件与此前 Balancer 遭前端攻击或为同一人所为
10 月 6 日,多位社区用户反应使用钱包授权 Web3 凭证数据网络 Galxe 平台后,资产被盗。Galxe 发布公告称网站已关闭,正在努力修复问题,请用户在此期间不要连接钱包到 Galxe。随后 Galxe表示发现了一起影响到官网 DNS 记录的安全漏洞,该漏洞通过其 Dynadot 帐户进行了攻击。Galxe 正在处理并采取纠正措施。请暂时避免访问官网域名。
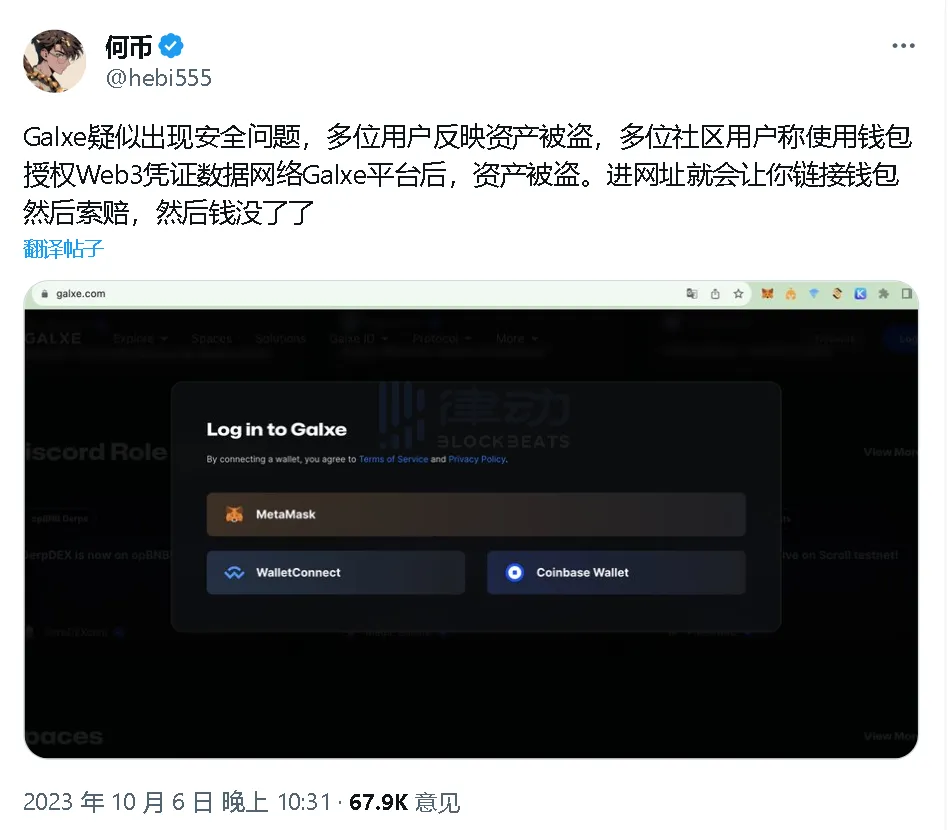

今日,Galxe 宣布其已恢复域名控制权,并通过 Dynadot 确保了账户的安全保护。初步评估表明,受损资金总额少于 20 万美元。
链上侦探 ZachXBT 在社交媒体发文表示,Galxe 被盗取的资金被转移到了以下地址:0x4103baBcFA68E97b4a29fa0b3C94D66afCF6163d,看起来很可能是最近进行了 Balancer 前端攻击的同一攻击者所为。
此前,9 月 20 日,DeFi 流动性协议 Balancer 遭遇 BGP 或 DNS 劫持攻击,损失达 23.8 万美元,慢雾区情报分析认为此次为 BGPHijacking 攻击,访问该网站链接钱包后会遭受钓鱼攻击。
上一次大规模讨论去中心化前端还是因为 Tornado Cash 遭受制裁,前端被封禁。但如今前端还承受着安全压力。针对前端攻击有人认为 ENS 可能是一个解决方案,但 ENS 域名解析是「中心化」的,因此用其抵御「对去中心化的攻击」并不是非常现实。
尽管 DeFi 合约一旦部署不可篡改不可撤回,理论上来说不会受到人为干预,但目前绝大多数前端仍是通过传统架构实现,虽然网页自身也在不断在进化和发展,但域名 、 网络服务 、 服务器 、 存储服务等方面都存在很多潜在的威胁,同时针对前端的攻击往往容易被开发者忽视。
底层语言和前端均遭攻击,黑客攻击手段日渐多样化?
而早前 Curve 池漏洞与我们在过去几年里看到的大多数加密货币黑客事件有所不同,因为与之前的许多漏洞不同,这一次并不直接与智能合约本身的漏洞有关,而是与它所使用的语言的底层编译器有关。
由于 Vyper 语言在处理重入锁的方式上出现了问题,导致了这个问题的发生。所以,合约创建者可能部署了看似合理的代码,但由于编译器没有正确处理锁,使得攻击者能够利用这个有缺陷的锁进行利用,导致合约行为出现意料之外的结果。
Bitbili 曾于 9 月 1 日报道,2023 年以来,Web3 平台在 211 起黑客攻击事件中损失达 12.5 亿美元,其中 8 月份由于黑客攻击造成的损失就超 2300 万美元。Base 主网自 8 月 9 日向公众开放以来,已经有四个项目因黑客攻击造成了重大损失,与以太坊和 BNB Chain 成为被攻击最多的链之一。
此外,9 月以来,多家项目方遭受热钱包攻击。
9 月 6 日,Stake.com 联创 Edward Craven 针对两日前的黑客攻击事件表示,此次漏洞并非由于黑客控制其私钥所致,攻击者能够从其热钱包进行几笔未经授权的交易。Craven 称,这次攻击针对的是该公司用于授权以太坊、Polygon 与 BNB Chain 上交易的服务。
9 月 14 日,加密货币交易平台 CoinEx 发布黑客攻击事件更新称,事件原因是热钱包私钥泄露,调查处理工作正在有序进行,CoinEx 冷钱包中的资产并未受到此事件的影响。
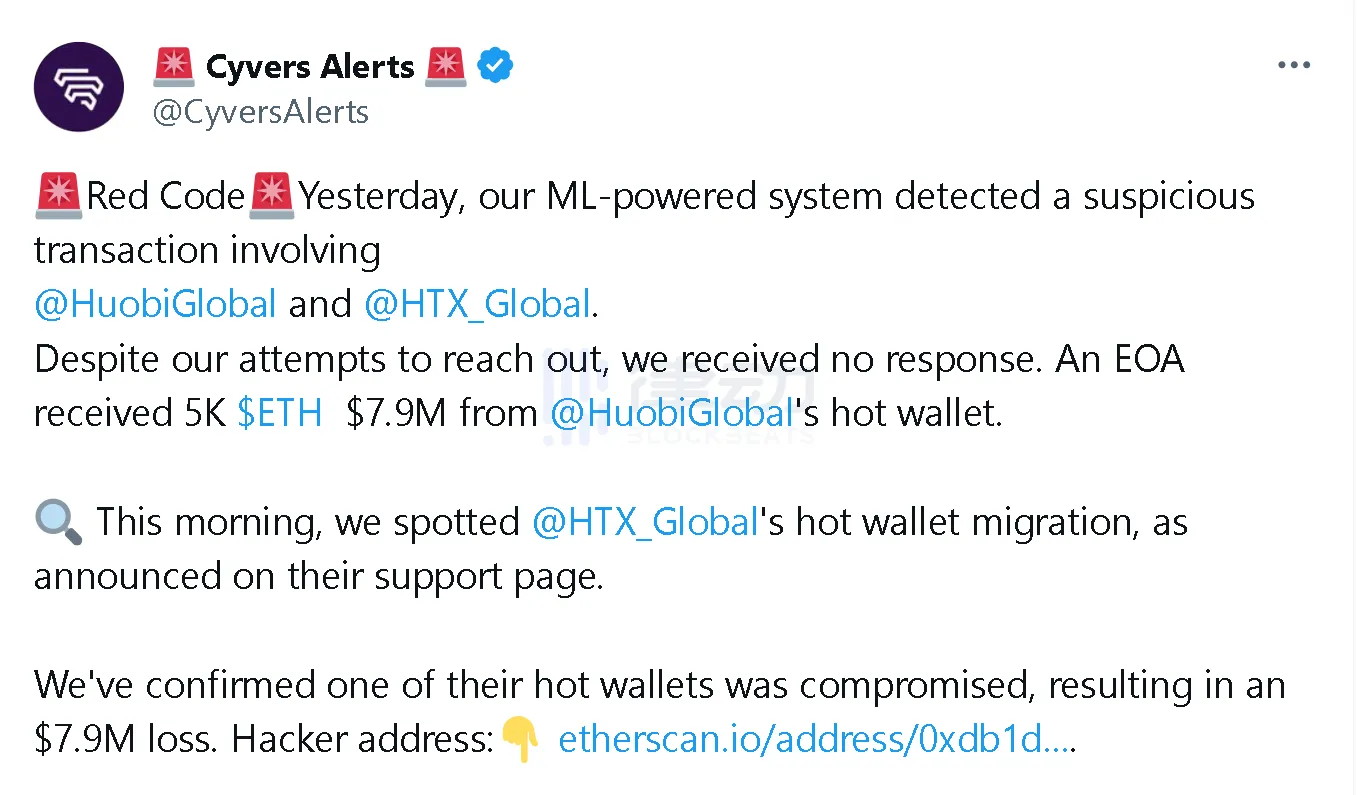
9 月 25 日,Cyvers Alerts 表示,其已确认 HTX 一个热钱包遭受攻击,导致了 790 万美元的损失。
和以往相比,前段时间的黑客事件数量越来越少,这与市场的繁荣程度脱不开关系。DeFi summer 和 NFT summer 时期,每周都有新的十亿美元协议推出,相比之下如今的市场十分萎缩。与此同时的,黑客们找到漏洞利用或者制造大笔的攻击事件的市场机会也在逐渐萎缩,这意味着黑客需要更新的、未开发的切入口来探索。
相关阅读:《Curve 这次遭遇的漏洞利用,或许为黑客们打开了新思路》
在这起 Curve 事件上,Box 认为所有开发者得到的启示是:不要贪图追随技术潮流选择不成熟的方案;不要在不写测试用例的情况下就认可自己的代码(Vyper 出问题的几个版本上,甚至连测试用例都是错误的);永远不要自己批准自己的代码;有些财富,可能要数年才会被发现;不可升级是对自己的傲慢和对其他人的藐视。
文章来源于互联网:从编程语言到前端漏洞,Web3黑客们的花招越来越多了